
kafi
-
Postów
166 -
Dołączył
-
Ostatnia wizyta
-
Wygrane w rankingu
37
Typ zawartości
Profile
Forum
Wydarzenia
Treść opublikowana przez kafi
- Poprzednia
- 1
- 2
- 3
- 4
- 5
- 6
- 7
- Dalej
- Strona 4 z 7
-
No... totalnie podobna nie jest. To, że zainstalujesz sobie z graficznego kreatorka serwer www Apache czy serwer bazodanowy MySQL nie spowoduje, że nagle pojawi się do niego graficzne narzędzie administracyjne do zarządzania nim; dalej będziesz musiał sobie albo edytować pliki z konfiguracją (tylko no nie w edytorze tekstowym w konsoli a jakimś graficznym "notatniku"), albo znaleźć dodatkowy program który będzie to ułatwiał.
-
Trochę mylisz pojęcia. Tryb graficzny to zupełnie coś innego niż graficzny konfigurator usług które ci się akurat wymarzą.
-
Dyskusja o bezpieczeństwie i technologiach w nazwa.pl
kafi odpowiedział(a) na Maxx temat w Bezpieczeństwo
Nie bardzo rozumiem... Czyli - teoretycznie... poprawnie (?)
-
Dyskusja o bezpieczeństwie i technologiach w nazwa.pl
kafi odpowiedział(a) na Maxx temat w Bezpieczeństwo
To raczej ty powinieneś otrzymać ocenę niedostateczną za nieumiejętną interpretację odpowiedzi dig-a z kluczami. Żeby uznać domenę za podpisaną, powinna mieć w odpowiedzi conajmniej jeden klucz typu ZSK (numerycznie typ 256). Podana przez ciebie blazar.pl ma tylko klucz KSK, dlatego rejestr domen w bazie whois nie traktuje jej jako "signed". -
Dyskusja o bezpieczeństwie i technologiach w nazwa.pl
kafi odpowiedział(a) na Maxx temat w Bezpieczeństwo
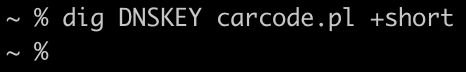
Zakrztusiłem się ze śmiechu widząc tak pokraczny sposób sprawdzania, czy dla domeny jest aktywny dnssec Aby sprawdzić, czy w rejestrze domen zostało dla domeny aktywowane zabezpieczenie wystarczy odpytać o klucze: dig DNSKEY juniper.net +short i tyle. Oczywiście, jeśli autorytatywny serwer będzie podpisywał strefę, ale w rejestrze nie będzie zdefiniowanych kluczy KSK, to takie sprawdzanie da wynik fałszywy. Tylko, że wtedy i ten wcześniejszy dig się zakończy niepowodzeniem przez negatywną weryfikację podpisu, żeby to funkcjonowało, to mu +cd by trzeba do lini dodać. -
Dyskusja o bezpieczeństwie i technologiach w nazwa.pl
kafi odpowiedział(a) na Maxx temat w Bezpieczeństwo
Wiem, że to dwie różne usługi, tak też i nawet napisałem powyżej - jedna daje Panu Bogu świeczkę, druga - diabłu ogarek. dnssec powstał między innymi właśnie dlatego, żeby zabezpieczyć spójność stref domenowych i blokować modyfikacje zwracanych odpowiedzi dns przez urządzenia pośredniczące. Jeśli ktoś dla celów eliminowania reklam czy filtrowania ruchu godzi się na to, żeby coś modyfikowało mu oryginalne odpowiedzi, no to cóż, niezbyt skorzysta z tej ochrony, -
Dyskusja o bezpieczeństwie i technologiach w nazwa.pl
kafi odpowiedział(a) na Maxx temat w Bezpieczeństwo
Z jednej strony fajne szumne protekcje. Z drugiej CF oferuje coś takiego, jak 1.0.0.2, które jawnie deklaruje się... podmienianiem niewygodnych wpisów DNS na inne. Trochę to tak niczym Panu Bogu świeczkę a diabłu ogarek Patrząc po tym, że ludzie gotowi są korzystać z takich szemranych resolverów dns-ów czy aplikacji które wycinają reklamy na zasadzie m.in. hijackowania ruchu dns to ten mechanizm, mimo że w założeniach bardzo szlachetny, to eee... wydaje się tak naprawdę psu na budę w rzeczywistości potrzebny. -
Podejście zdroworozsądkowe by sugerowało, że taki punkt dotyczy zainicjowania skasowania danych przez klienta. Czyli - skasuje sobie przez panel administracyjny czy FTP jakieś pliki i chce ich przywrócenia, albo też pocztę zamiast przez IMAP to skonfiguruje przez POP3 i nagle po trzytygodniowej retencji MUA maile z serwera znikną. Wtedy odmowa przywracania tych danych powiedzmy, że ujdzie, bo usługodawca nie jest winny tej sytuacji. I myślę, że ci akceptujący ten regulamin właśnie takie rozumienie tego punktu w większości mieli. Oczywiście, usługodawca może się tłumaczyć, że to klient utracił dane, bo nie sporządzał samodzielnie ich kopii, a on usługodawca jest krystalicznie czysty i nie ma sobie nic do zarzucenia, no ale... jeśli się tak będzie tłumaczył, to znaczy, że trzeba od niego uciekać jak najdalej, gdzie pieprz rośnie
-
No ale w tym przypadku nie zostały tu dane utracone przez klienta, tylko przez usługodawcę
-
Doceniam bardzo sprawną korektę Szkopuł w tym, że w angielskiej wersji na której bazowałem pisząc swojego poprzedniego posta - https://whoisdataprotection.com/documents.html#rowps - nadal są zupełnie inne zasady, niż w polskim tłumaczeniu, pogońcie translatora
-
To jest regulamin usługi "Whois Usługa prywatności", czyli... chyba tej starej (?) Regulaminu usługi "Whois Data Protection", do której odnosi się wasz nazwowy regulamin tam nie ma. Usługa Whois Privacy świadczona jest na zasadach określonych w regulaminie świadczenia Usługi Whois Privacy obowiązującym w Whois Data Protection i dostępnym na stronie internetowej https://www.whoisdataprotection.com/pl. Jest tylko "Regulamin korzystania z serwisu internetowego Whois Data Protection" co przyznam, studiując angielską wersję (bo ona jest domyślna po wejściu na stronę www firmy whois data protection) mnie trochę zmyliło, tam to wyglądało właśnie na regulamin usługi Whois Data Protection.
-
Mimo moich wielokrotnych próśb nijak nie podałeś, gdzie w regulaminie czy zasadach usługi do których owy regulamin się odwołuje jest jakakolwiek informacja o przekazywaniu korespondencji, czy to elektronicznej czy tradycyjnej do rzeczywistego abonenta domeny. Biuro rachunkowe także nie jest firmą spedycyjną, tylko rachunkową; a widzisz, te z którymi miałem styczność opisywały wprost zasady działania z korespondencją - że np. po zamknięciu roku archiwalia wysyłają pocztą polską czy kurierem XYZ płatnym przez odbiorcę. Tutaj jedyny ślad, że coś będzie przekierowywane to są twoje wpisy na forum. Teorie spiskowe, jak to je nazywasz, biorą się z tego, że prowadzicie różne działania, które są dla end-userów mylące - komunikacja reklamowa wskazuje na jedno, ale poza nią jest mnóstwo różnych kruczków mniej lub bardziej zdefiniowanych, nie zawsze w momencie zamawiania usługi wiadomych. Na przykład cena za rok bez informacji, że to tylko za pierwszy rok, a odnowienie będzie sporo droższe, o czym ktoś przekona się dopiero za rok. Albo i nawet nie rok, bo pomimo opłacenia rocznej faktury, to za pół roku dostanie proformę przedłużającą o pół roku (mimo, że okres rozliczeniowy został wybrany roczny). Albo że usługa kosztuje 0,10 zł/h i w jej ramach jest moc obliczeniowa 40GHz (ale drobnym druczkiem w regulaminach jest to, że to tylko dostęp do możliwości skorzystania z tej mocy, bo zużycie każdego z gigaherców jest dodatkowo płatne). Stąd nawet przy dobrych i uczciwych zamiarach ludzie będą szukać dziury w całym. Tak jak w tej bajce:
-
Podaj więc, który punkt regulaminu usługi to reguluje.
-
W przypadku Normalnej Standardowej Firmy stosującej Zdrowy Rozsądek takie coś wydaje się normalne. Ale niestety, firma, którą reprezentujesz, na innych polach pokazała, że coś, co jest dla innych normalnością, zdrowym rozsądkiem czy przyjętym standardem, u niej jest kolejną okazją do ostrzyżenia z mamony niczego nie świadomych owieczek, które dopiero w momencie napotkania czegoś co im się wydawało darmowe, to się okazuje że jednak nie do końca. Tym bardziej, że regulamin i zasady świadczenia usługi o której tu mowa, to mówią jedynie o podmianie nazwy abonenta na spółkę będącą proxowalnią i nie ma nijak mowy o żadnym przekazywaniu zwrotnym przychodzącej korespondencji, to jedynie twoje Tomku zapewnienia tu na forum
-
Mam taką zasadę, że nie kupuję kota w worku. Przeczytałem regulaminy i zasady usługi i tam nie ma nic o przekazywaniu korespondencji (jakiejkolwiek). Jest natomiast 14-dniowy okres wypowiedzenia przez usługodawcę bez podania przyczyny. Więc to wszystko takie wyimaginowane i arbitralne, taka ruletka czy to będzie działać czy będzie cicho wyłączone; czy jak ktoś napisze wiadomość to dojdzie czy nie dojdzie; czy nie pojawią się jakieś dodatkowe wyimaginowane opłaty z tym związane. Samo proxowanie danych w świecie oczywiście występuje; nierzadko jest dodatkowo płatne - bo tak; ale - żaden ze znanych mi registrarów nie traktuje tego jako opt-out i nie dokleja jej cichaczem do świadczonych usług. Choć przyznam, że po wejściu rodo to duża część registrarów filtruje nawet i dane firmowe.
-
Czyli - jak przyjdzie jakaś przesyłka, to zapewne zaproponujecie, waszym stylem - niezdefiniowane w cenniku skanowanie korespondencji płatne 25zł/strona lub odsyłkę listu po 200 zł/list ?
-
Tylko że w większości directadminowych hostów poczta jest przechowywana w strukturze katalogów użytkownika i bez problemu ją można przeczytać klientem FTP albo przez udostępnione ssh nie zostawiając przy tym żadnych tak naprawdę śladów...
-
O wysłanie jako [email protected], bo teoretycznie to by się w tych ustawieniach udało zrobić. % nslookup -type=TXT home.pl Non-authoritative answer: home.pl text = "google-site-verification=t7eAJMpAJkuPlfK2d6e7faMzYDbRHWQqFz-AtN_RgkI" home.pl text = "google-site-verification=tLxmR1ViE3X_MuSmDuqKbMgYAwts3lCxxsFJtsf2RPU" home.pl text = "v=spf1 ip4:212.85.96.0/19 ip4:62.129.192.0/18 ip4:89.161.128.0/17 ip4:79.96.0.0/16 ip4:188.128.128.0/17 ip4:46.41.160.0/19 ip4:46.242.192.0/18 ip4:46.242.151.10 a mx include:_spf.jupiter.salesmanago.pl include:spf-es.prowly.com -all" co pozwala np. serwerowi webowemu o IP 89.161.175.124 wysłanie wiadomości z [email protected] - i ona się uwierzytelni przez SPF poprawnie. DMARCa nie ma, więc nawet gdyby home podpisywał wiadomości przez DKIM to nie sposób by było odrzucić wiadomości bez podpisu.
-
Dwa tygodnie temu trzymam za słowo, że dzisiaj już będzie z tym lepiej, nie omieszkam w razie czego dokonać tu stosownych aktualizacji.
-
Określenie "wdrożycie SPF" jest nieco mylące i niekoniecznie mogło zostać zrozumiane jako "dodajcie do każdego hosta w waszej domenie home.pl rekord spf zabraniający wysyłki z niego poczty spoza home.pl". I co to da? Moje doświadczenia z tym zgłaszaniem są bardzo negatywne; ani żadnej (efektywnie widocznej) reakcji, ani jakiejkolwiek chociażby odpowiedzi. Czy to wysyłając bezpośrednio, czy przez spamcopa.
-
home.pl [home.pl] Informacje nt usług, promocji, zmian w ofercie
kafi odpowiedział(a) na home_pl temat w Ogłoszenia
To jeszcze jedno pytanie, w formie trochę obrazkowej. Jak się ma do
-
Jeśli klient jest tego świadomy od samego początku. Jeśli nie jest, i zostanie uświadomiony po 166 dniach, że to tylko półroczne i może w ciągu najbliższych 14 dni się ulotnić, to statystycznie - dalej nie odejdzie. Plus jeszcze możliwość dołożenia opłaty reaktywacyjnej jak nie zapłaci w terminie bo będzie myślał, że przecież to jeszcze pół roku, bo niedawno hosting opłacał…
-
Okres rozliczeniowy to też parametr usługi Oczywiście, można go zmienić, tak jak i można dotychczas braną średnią coca-colę, która zmieniła wymiar z 1 na 0,85l zastąpić np. dwulitrową albo pójść do sklepu w którym da się kupić napój 1l.
-
Z drugiej strony... coca-cola czy mleko jest już jakiś czas w butelce 0,85 a nie 1l; owoce, warzywa, szynka, ser czy cukierki mają w sklepach cenę za 100g; masło - 450g zamiast dawnych 500. I wiele, wiele innych przykładów downsizingu by można wymyśleć. I paradoksalnie - póki to jest rzeczywiście opłata za 6 miesięcy i po tym czasie rezygnacja nie będzie miała żadnych konsekwencji, to mało to co prawda etyczne, no ale... Gorzej, gdyby opłacenie takowego powodowało zawarcie umowy na rok z półrocznym okresem płatności i po tej połówce roku by był nakaz zapłaty za kolejny - ale na to chyba jeszcze nie wpadli i mam nadzieję, że nie pójdą taką drogą
-
8259 programmable interrupt controller error
- Poprzednia
- 1
- 2
- 3
- 4
- 5
- 6
- 7
- Dalej
- Strona 4 z 7