
kankan
-
Postów
123 -
Dołączył
-
Wygrane w rankingu
13
Osiągnięcia kankan


-
w 2004 bug dostał się do kodu, ale od 2024 php było tego świadome
-
niektóre hostingi w niemczech czy holandii po prostu wyłączyły wszystko na parę godzin, więc formularze nie są takie złe sam błąd był znany php od 2024 roku ale to po prostu olali: https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/ "Combined with the lack of a known path to remote code execution and the small team of core developers with the necessary deep knowledge of the engine occupied with many responsibilities, this decision process caused work on a fix to stall and restart repeatedly over months. We won't pretend otherwise: the delay was a structural failure, caused by both the security team's decision process and its lack of resources."
-
"Upcoming Critical PHP Security Release" https://www.php.net/archive/2026.php#2026-10-20-1 "ciekawie" się zapowiada...
-
[castpol.pl] Tani hosting stron www z panelem Directadmin, serwery radiowe i serwery VPS
kankan odpowiedział(a) na castpol temat w Ogłoszenia
zmiany przepisów odnośnie dns robią sie już na poziomie unii: https://www.aegister.com/en/cms/insights/nis2-targeted-amendments-proposal-2026 bo niektórzy byli (świadomie lub nie) zdecydowanie zbyt nadgorliwi -
które to są te WASZE nowe serwery bo ja tam widzę resellerkę mevspace i paru innych z duża przebitką XD
-
mail zawsze przychodzi po fakcie, poprzednie maile "Zmiana cen usług świadczonych przez nazwa.pl" jak sprawdziłem były 4.07, 18.09, 02.10.2025 i teraz mamy pierwszy w tym roku.
-
podwyżki, podwyżki... cloudhosting start 60 na 75 zł miesięcznie, bzines 120 na 160 zł miesięcznie, pro 240 na 300 :). CDNy, webp, 2FA, starsze PHP itd z 30 na 40 zł. zwracam uwagę na bardzo czytelny, zrozumiały i przyjazny dla klienta mail, który wysyła dostawca: "Szanowny Kliencie, informujemy, że z dniem 29 czerwca 2026 roku zmieniły się ceny niektórych usług świadczonych przez nazwa.pl. Aktualny cennik dostępny jest na stronie https://www.nazwa.pl"
-
dzięki za mowę trawę, ale rozmawiajmy o konkretach, forum tematyczne w końcu. domen się uczepiłem klasyfikując wielkość operatora wg top100 (druga po home.pl największa firma w PL, oni też dziś zresztą mieli pad w podobnym czasie) a pisze o tym wszystkim, żeby wskazać, że jest to jeden z 500 możliwych przykładów, gdzie firma hostingowa mimo zachowania bardzo dużej staranności nie ma wpływu na działanie usługi bo jest zależna od podmiotów trzecich (w tym przypadku pewnie pana z koparki). to samo w przypadku padu root dnsów (niemcy już mieli, nie są objęte NIS2), bugów 0 day w panelu/systemie/komponentach, które najpierw się pojawiają a są łatane po wielu dniach (których jest ostatnio na pęczki) itd itp. ergo, cały wywoód z głownego posta tego tematu o tym jak NIS2 cokolwiek gwarantuje można rozbić o kant d... dopóki dana firma nie będzie odpowiadała za cały łańcuch "dostaw" od A do Z, a to nie jest fizycznie możliwe.
-
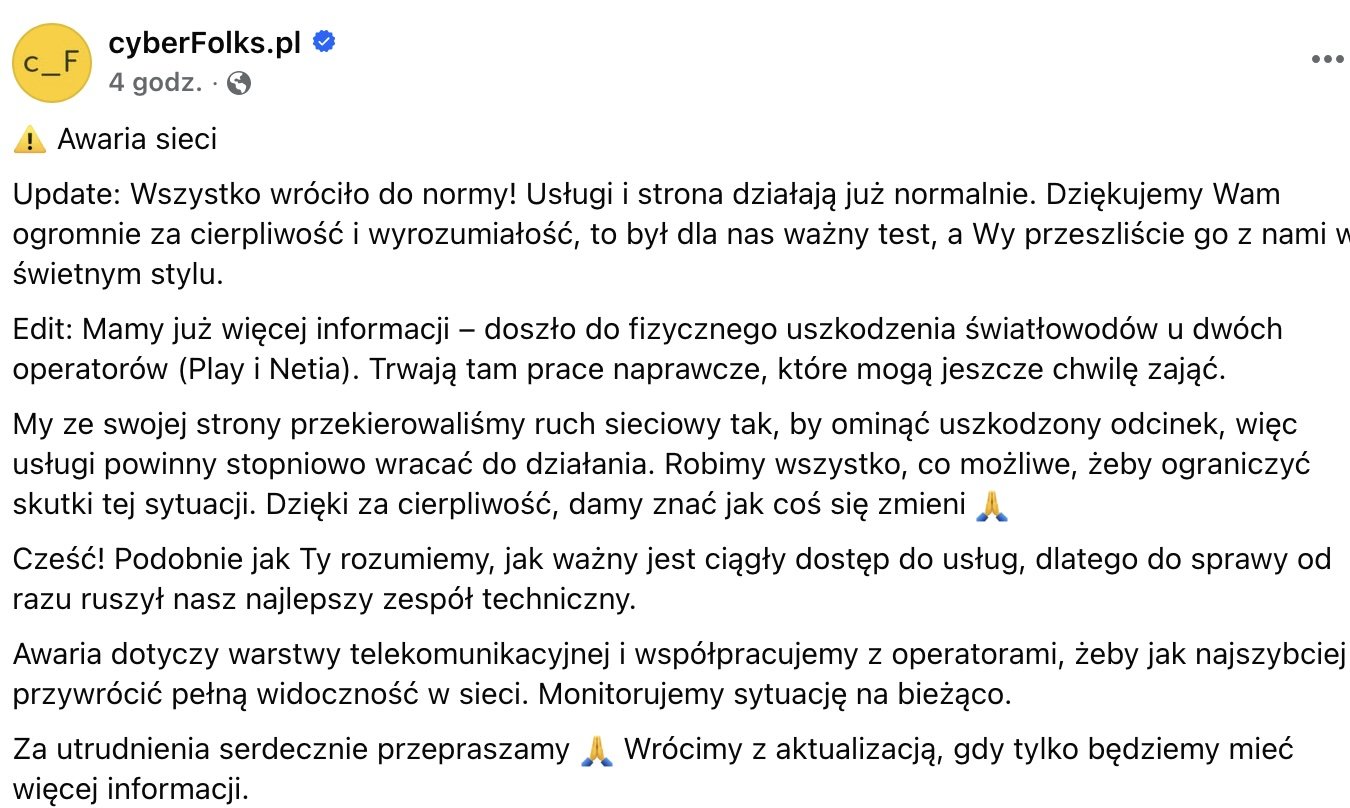
no i jak to ocenić w świetle NIS2? Incydent poważny? kilka godzin problemów, setki tysięcy domen... kto powinnien raportować? CF czy może jednak Play i Netia? jakie działania na przyszłość wdrożyć, stanowiska ochrony co 500 metrów na trasie światłowodu?

-
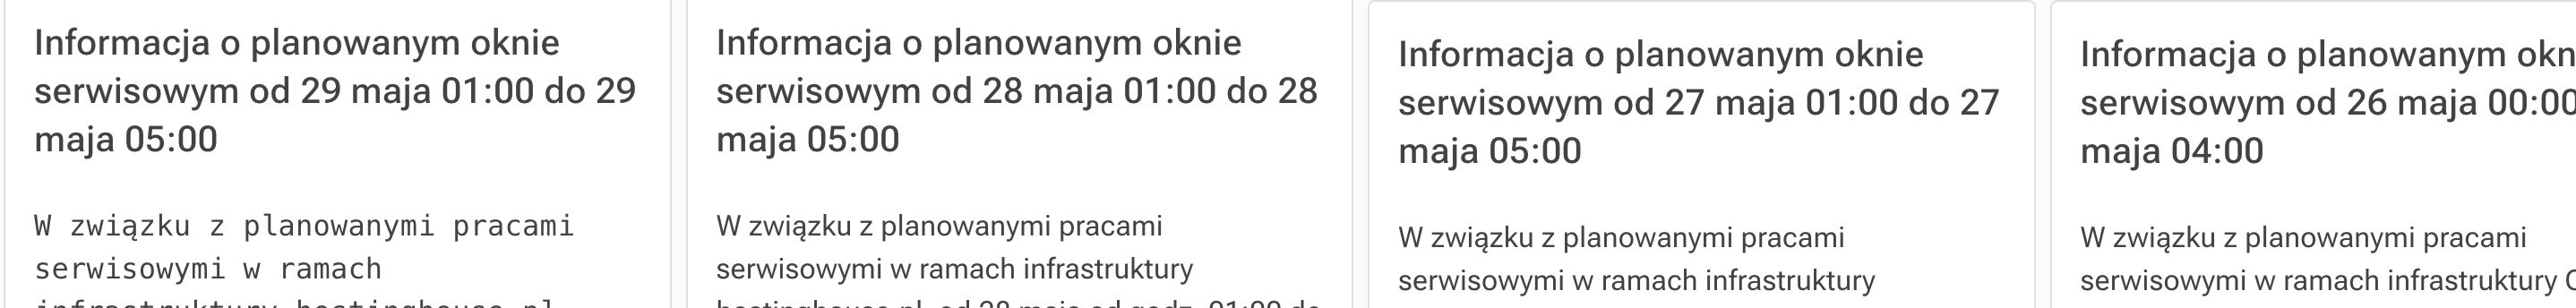
co ciekawe, po zakupie biletu część pociągów ma nawet kilka dni z rzędu planowany postój przez 4-5h dziennie. dla jednej z przejętych marek rss z whmcsa wygląda tak:
-
nie ma żadnych obowiązków które generowałby potrzeby jakichś rejestracji, audytów itd. jeśli chodzi o cloduflare klient nic nie musi zakładać, cpanel czy directadmin łatwo integrują się z nimi. co do sprzedaży domen to co najmniej jedna firma z top20 rootnode nie oferuje ich rejestracji, a patrząc na setkę to w ogóle będzie tego całkiem sporo. PS. A no i odnośnie tych dnsów to jeszcze coś się może pozmieniać: https://www.gov.pl/attachment/2da2ab2a-d83c-4ccd-a16f-f770933f474f Aktualnie zmiany są na poziomie pierwszego czytania w Radzie.
-
tekst już w nagłówku delikatnie mówiąc nagina rzeczywistość, bo hostowanie poczty elektronicznej czy stron nie sprawia, że jest się objętym NIS2 wystarczy, że za DNSy będzie robiło cloudflare (oni oczywiście wszystkie wymagania spełnią od A do Z do momentu aż znowu im się jakiś commit omsknie, kek). no ale czego wymagać.... a o NIS2 są już tematy na forum, nie ma moim zdaniem potrzeby kolejnego, autopromocyjnego.
-
Też mi się spodobał ich czas reakcji. Ale trzeba przyznać, że CERT był trochę szybszy z informacją na swojej stronie, ale co ciekawe żadnej kampanii mailowej nie zrobili (a parę lat temu z XSS w roundcube zrobili niesamowicie ważną sprawę). co do samego incydentu to jego definicja zarówno w KSC jak i w rozporządzeniu UE (gdzie jest to rozpisane tak, że się Eliza Orzeszkowa chowa - cytaty niżej) to jest kolejne złoto, pod które jak sie chce to można podciągnać (albo i nie) cokolwiek. na zdrowy rozum to żadna typowa firma hostignowa która ma nawet kilkadziesiąt tysiecy domen nie powinna podlegać pod podmiot krytyczny, w przeciwieństwie do usług typu Azure, AWS, CF itp, których pady naprawdę wpływają globalnie na Internet (choć te dwie ostatnie to już same ładne publiczne postmortem robią zazwyczaj).
-
denic twierdzil, że " DENIC eG experienced a disruption in its DNS service for .de domains. As a result, there were temporary limitations in the reachability of .de domains, in particular those signed with DNSSEC". https://blog.denic.de/en/denic-reports-resolved-dnssec-disruption-affecting-de-domains/ a ogólnie, że dnssec to zło to wiadomo od dawna https://ianix.com/pub/dnssec-outages.html
-
wtem! rootservery .de wywaliło w kosmos, większość domen .de nie działa od kilkudziesięciu minut. i tyle w temacie tego co tam się ustawą czy rozporządzeniem da zagwarantować